Trabaja en una sola ventana.
Ejecute Claude Code en la terminal, revise los cambios en el editor y use el navegador Cage para obtener una vista previa de los servicios e iniciar sesión.
 Claude Cage
Mantenga a la señorita Claude en una jaula para que podamos proteger mejor nuestro tiempo juntos.
Claude Cage reúne terminal, navegador, editor y Claude Desktop oficial en un mismo espacio de trabajo aislado. Usa una máquina virtual macOS en Mac, Windows en un PC compatible o un entorno Linux ligero. Comparte solo los proyectos que elijas, gestiona la red por separado, conecta tu servidor por SSH y continúa las tareas desde el teléfono. Sus funciones principales:
Descargar aplicación ↓macOS · Windows · Linux · Android · iOS
Como usuarios normales que sólo queremos hablar y colaborar con Claude, estamos cansados de configurar instancias de VPS, perfiles de huellas dactilares del navegador y comprobaciones del entorno, mientras nos preocupamos por las prohibiciones de cuentas y las pérdidas financieras. presentamos Claude Cage — una aplicación de escritorio lista para usar: configure su propio proxy de red y administre su entorno aislado, zona horaria, idioma y comprobaciones de entorno en un solo lugar.
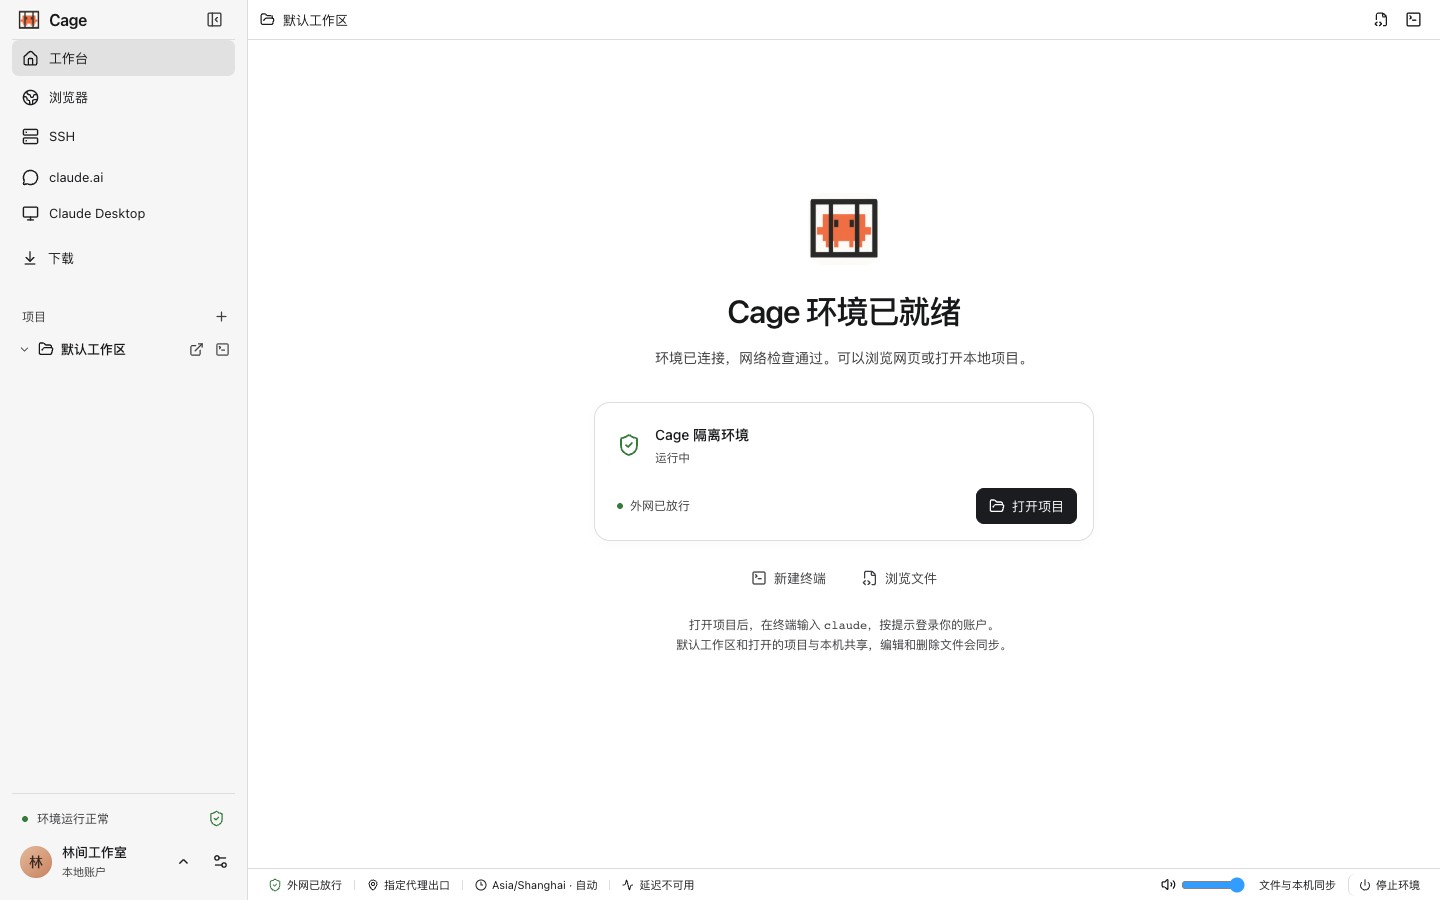
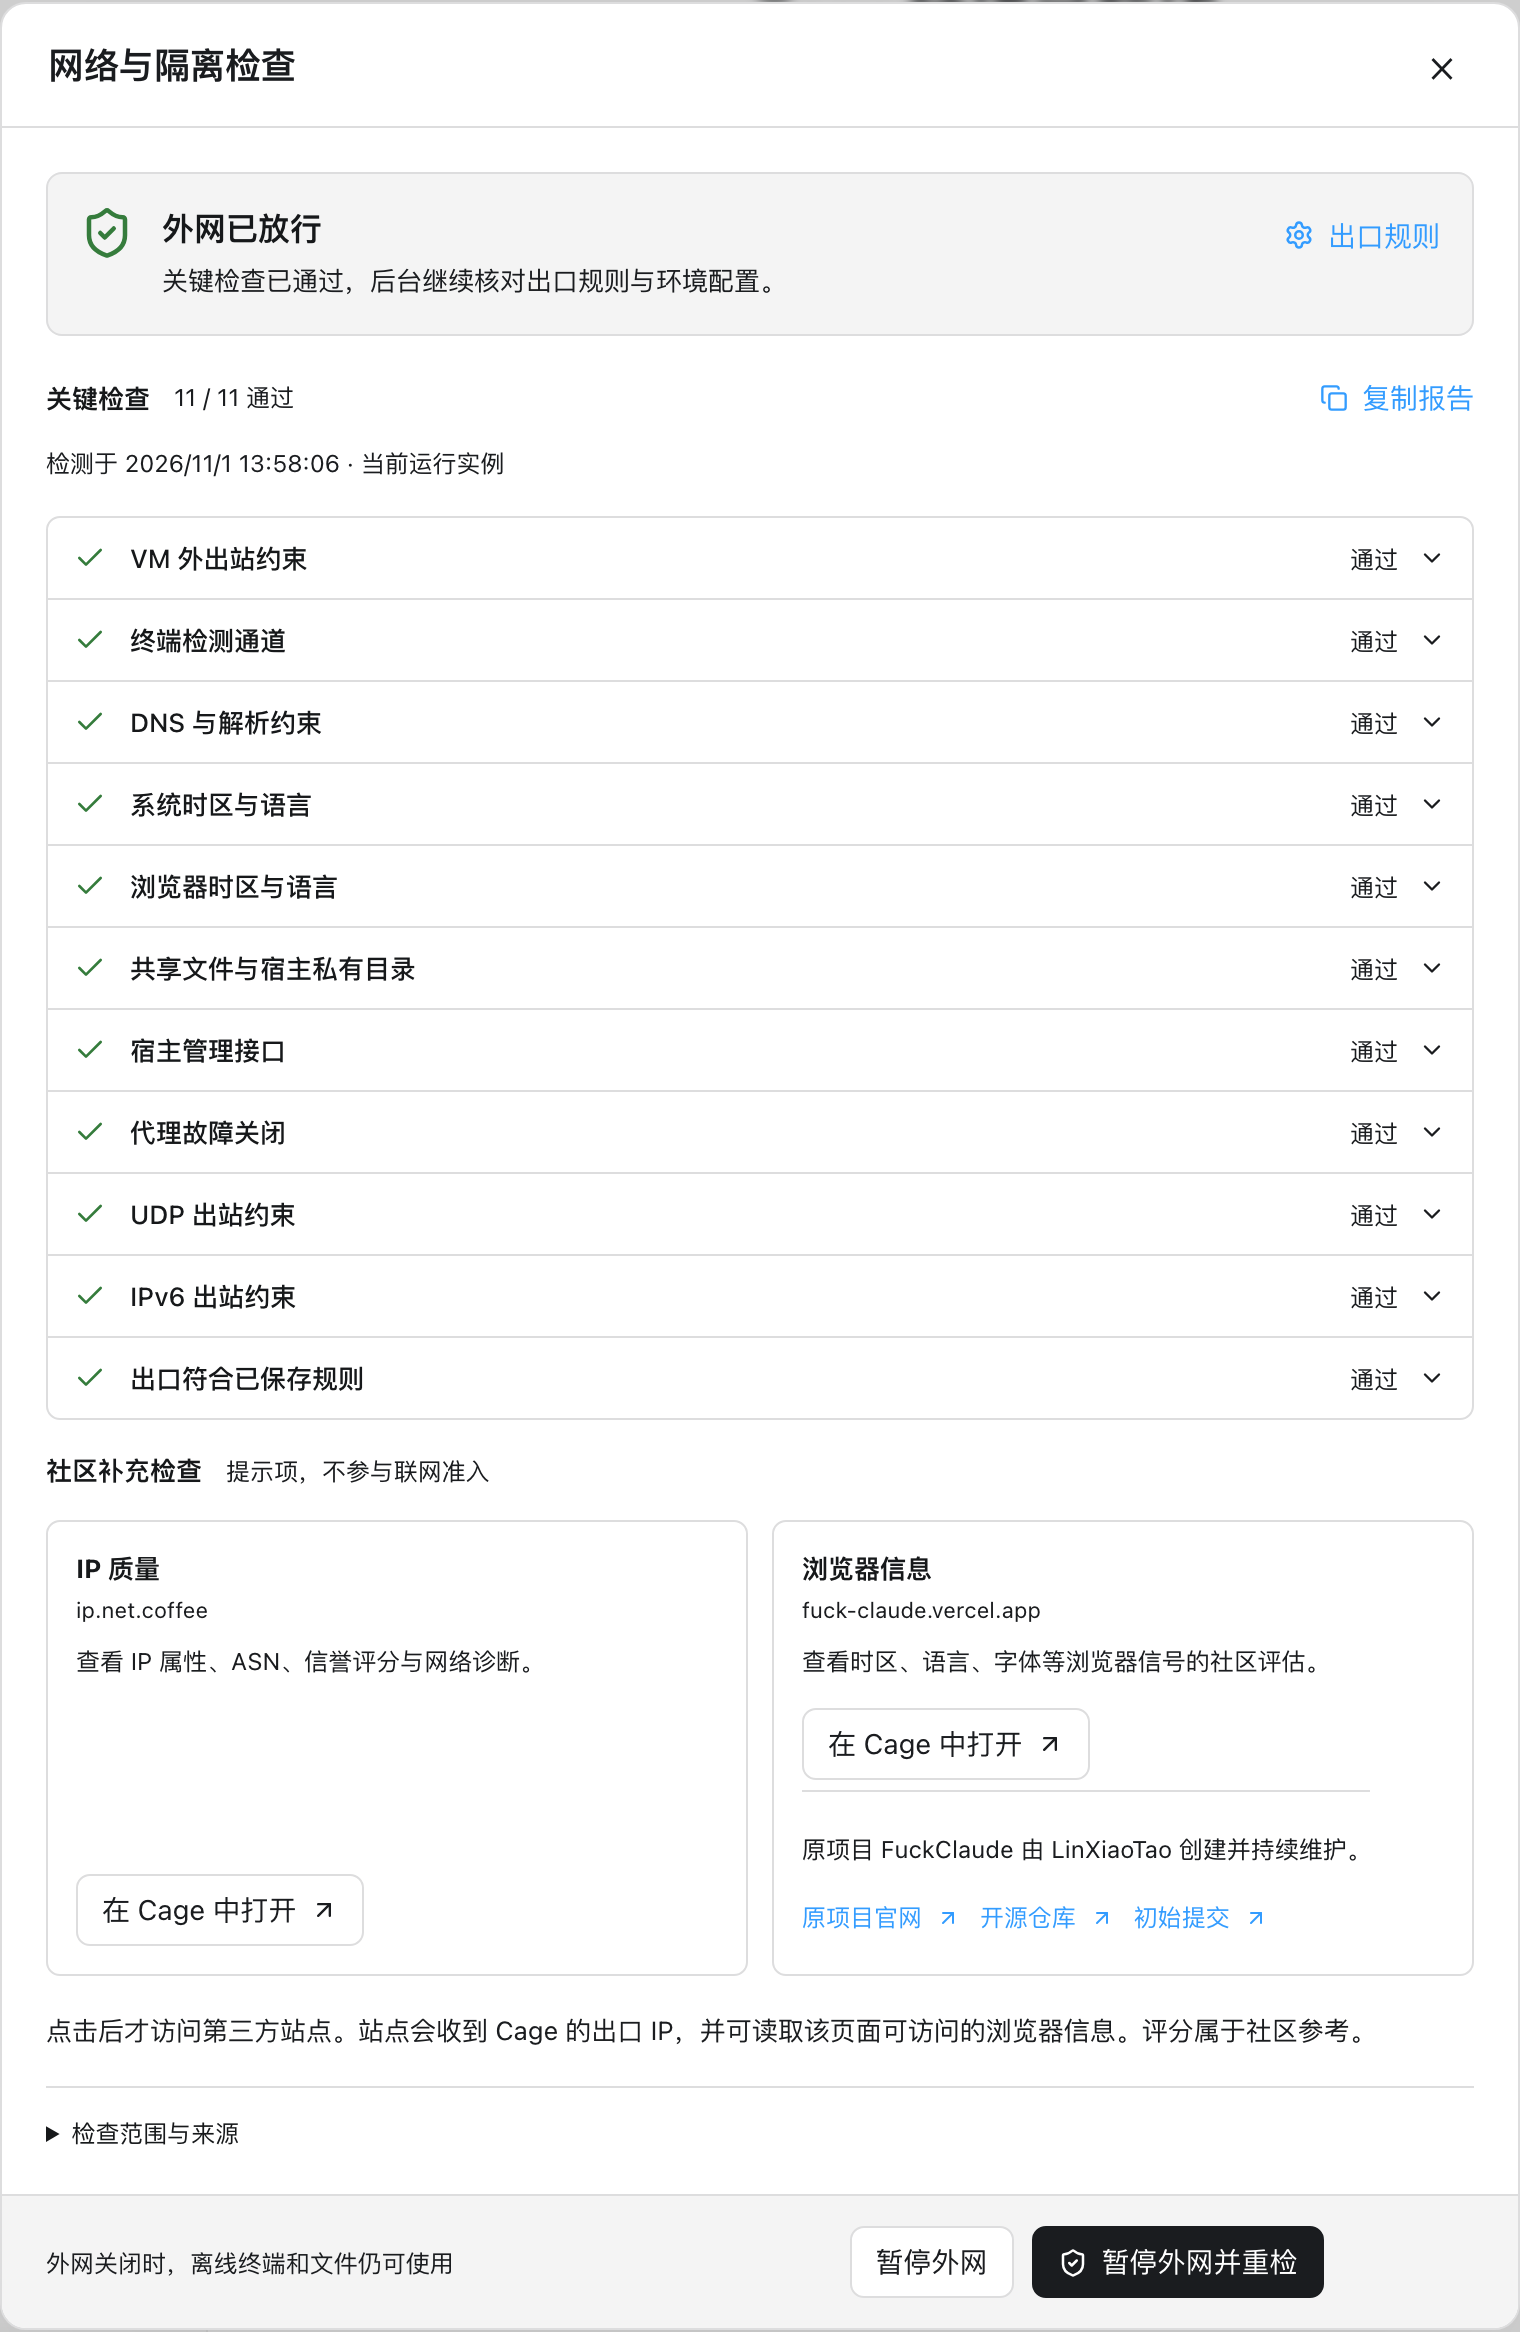
Las comprobaciones de red muestran la configuración actual y pruebas de muestra. No pueden garantizar que una cuenta evite las restricciones de la plataforma y no reemplazan una auditoría completa de seguridad de virtualización.
Ejecute Claude Code en la terminal, revise los cambios en el editor y use el navegador Cage para obtener una vista previa de los servicios e iniciar sesión.
Elige macOS, Windows o Linux como sistema invitado con sus herramientas, o clona el sistema del equipo para crear un entorno independiente y limpio. Elegir el sistema invitado
Solo se comparten el espacio de trabajo predeterminado y las carpetas de proyectos abiertas explícitamente. El estado de inicio de sesión de Claude, los perfiles del navegador y las claves SSH del host no se importan automáticamente.
La administración de proxy de red incorporada le permite importar suscripciones, seleccionar puntos finales y verificar la IP de salida. El entorno permanece fuera de línea hasta que se superan las comprobaciones críticas. Si el proxy de red no está disponible, no se recurre a una conexión directa como alternativa.
Las herramientas, los archivos y el estado de inicio de sesión persisten en el disco virtual. Las tareas en segundo plano pueden seguir ejecutándose cuando cierras la ventana.
Consulta cuotas, asigna cuentas a nuevas sesiones y, con autorización explícita, cambia de cuenta para continuar el historial. Claude Code
Vincula Android o iPhone al ordenador mediante QR o código de emparejamiento. Retoma las mismas conversaciones de Claude Code, envía mensajes, aprueba herramientas y usa el navegador remoto o la ventana de Claude Desktop del ordenador.
Conéctese por SSH a Cage desplegado en un VPS Linux x86_64 compatible, sin KVM. Los datos y la salida de red están en el servidor.
Inicia sesión en Tailscale dentro de Cage para conectar el equipo y el entorno por SSH en ambos sentidos. Tailscale / SSH
FuckClaude ↗ · LinXiaoTao / GitHub ↗
Las comprobaciones de red muestran la configuración actual y pruebas de muestra. No pueden garantizar que una cuenta evite las restricciones de la plataforma y no reemplazan una auditoría completa de seguridad de virtualización.
Envíe esta solicitud a su agente de IA (codex, dsh, workbuddy; probablemente no Claude Code 😁):
Ayúdame a instalar https://github.com/Lee-xeo/Claude-Cage y configurar el proxy de red de Cage para usar el punto final xxx en mi instalación local de Clash.Todo lo que necesita es un punto final de proxy de red confiable. Este proyecto no promueve ningún proveedor de proxy; Puede encontrar un proveedor usted mismo, por ejemplo buscando en el sitio web de Black Error.
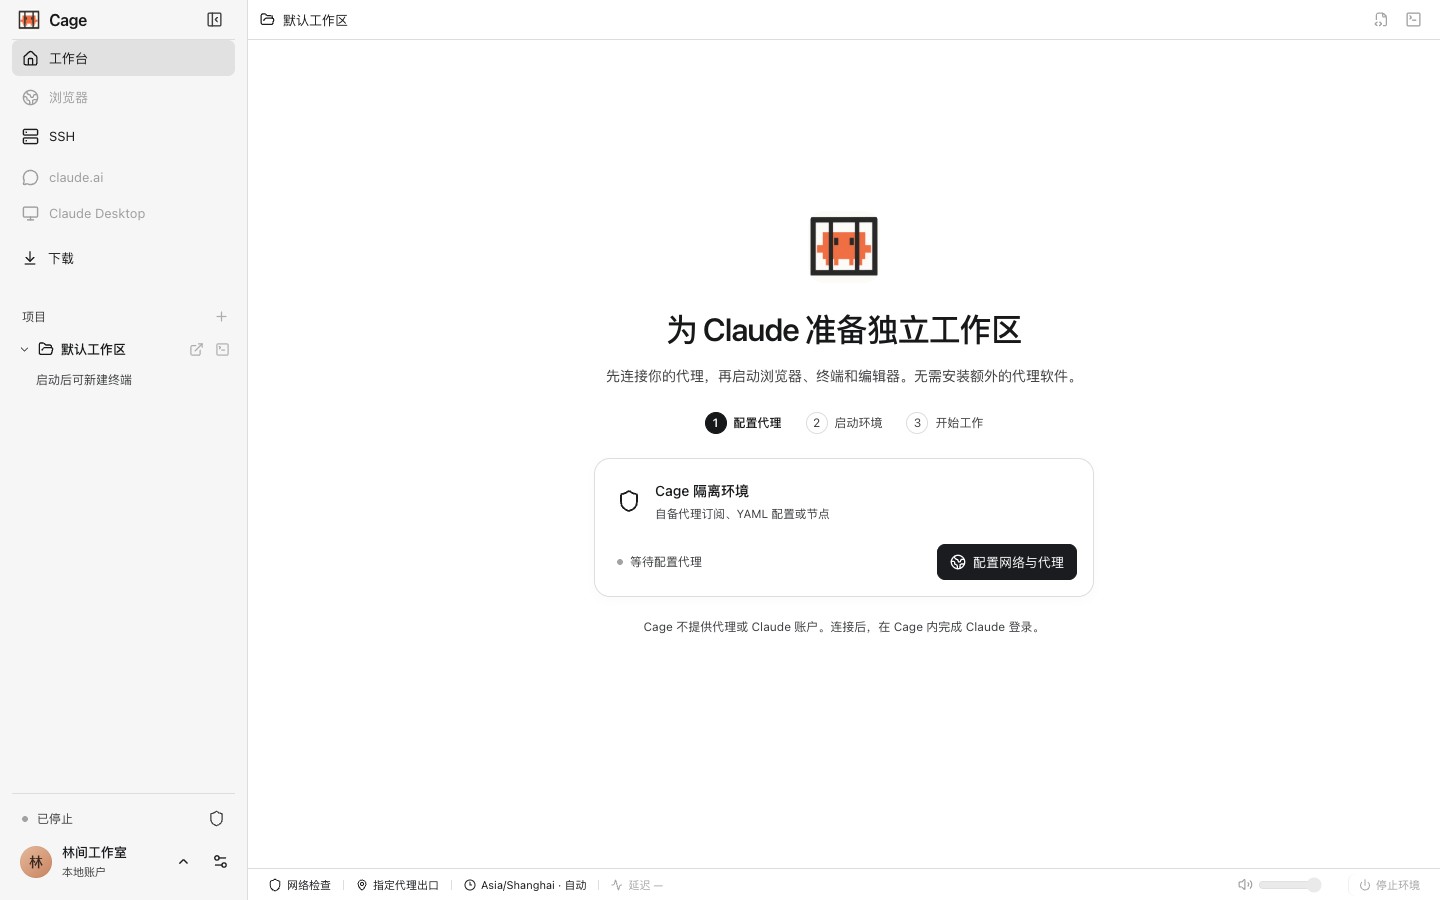
En la página de inicio, haga clic en "Configurar red y proxy" y luego en "Agregar fuente". Importe una suscripción YAML de Clash/Mihomo o un archivo YAML local y seleccione un punto final en "Nodos". Si no hay ningún proxy de red disponible, puede seleccionar explícitamente "Descargar esta suscripción a través de la red de host" o importar un archivo local directamente. Luego, administre los puntos finales en 'Configuración → Red y proxy'.
Al crear el entorno, elige el sistema invitado o la clonación del sistema del equipo y la ubicación de almacenamiento. Inicia el entorno Cage y sigue la instalación y las autorizaciones. El progreso y los errores aparecen en los detalles de la operación. Los siguientes inicios reutilizan el mismo entorno.
Haga clic en 'Abrir proyecto' para seleccionar una carpeta en su equipo, abra una nueva terminal e ingrese claude; luego autorice su propia cuenta en el navegador Cage. También puedes comenzar con el espacio de trabajo predeterminado sin preparar un proyecto. Para conocer los pasos completos, consulte Empezando.
Las ediciones y eliminaciones en proyectos compartidos afectan directamente a los archivos de su equipo. Utilice control de versiones o copias de seguridad. El directorio .git del proyecto permite lectura y escritura; puede preparar cambios, crear commits y cambiar de rama en Cage.
Todos los proyectos comparten un entorno Cage, incluidas sus herramientas, cuentas y sistema de archivos macOS / Windows / Debian / Ubuntu 22.04. Los proyectos no están aislados unos de otros.
Por defecto, las conexiones públicas salientes admiten IPv4 TCP y DNS usa el mismo proxy. UDP, IPv6, ICMP públicos y el acceso directo al equipo o a la red local están limitados. Al activar Tailscale, el acceso a los dispositivos sigue los permisos de la red privada.
Las comprobaciones de red muestran la configuración actual y pruebas de muestra. No pueden garantizar que una cuenta evite las restricciones de la plataforma y no reemplazan una auditoría completa de seguridad de virtualización.
CLAUDE CAGE · v0.1.7El instalador incluye el espacio de trabajo y el motor del proxy. No necesitas instalar antes Go, Node.js, Docker ni Clash. Al crear el entorno, elige el sistema invitado y su ubicación y prepara la imagen oficial y las herramientas. Cage no proporciona licencias del sistema, servicio de proxy ni cuentas Claude.
Descargar aplicación ↓Cage admite macOS, Windows y Linux: Apple Silicon con macOS 14+, Windows 10 22H2 / 11 x64 y Debian 12 / Ubuntu 22.04 / 24.04 x86_64. Intel Mac, Windows ARM64 y Linux ARM64 aún no son compatibles. macOS · Windows · Linux.
macOS y las versiones firmadas de Windows se actualizan mediante el proxy elegido. La vista previa de Windows sin firma y Linux se actualizan manualmente con el instalador. Guarda y detén las tareas antes de actualizar; los datos personales se conservan. Actualizar y desinstalar
Notas de la versión y archivos de sumas de comprobación ↗El proyecto está evolucionando rápidamente. Únase al grupo comunitario para compartir comentarios; Los mantenedores de la comunidad son bienvenidos.
macOS / Windows / Debian / Ubuntu 22.04
Instale, configure un proxy de red y abra su primer proyecto
Solucionar problemas de descargas, inicio, conectividad e inicio de sesión
Aprenda los controles del teclado, la apariencia, la persistencia de datos y el comportamiento de salida
Informar un problema reproducible
La jaula se deriva de agent-vm. La licencia principal del proyecto es MIT. Los componentes incluidos conservan sus respectivas licencias. Mihomo se distribuye como un ejecutable independiente bajo GPL-3.0. Ver también NOTICE · Licencias de terceros · noVNC。